Japońskie znaki w Google przy mojej stronie – jak usunąć japoński spam
- Typowe objawy
- Japońskie tytuły i opisy w wynikach Google przy Twojej domenie, tysiące nowych podstron
- Najczęstsza przyczyna
- Włamanie przez nieaktualną wtyczkę lub motyw, wgrany generator spamu
- Czas naprawy
- Czyszczenie od kilku godzin, sprzątanie indeksu od tygodni do miesięcy
- Czy zrobisz to sam?
- Tak, jeśli znasz FTP, .htaccess i Search Console. Cloaking utrudnia diagnozę
Szybka odpowiedź
Japońskie znaki w Google przy Twojej stronie to zwykle atak japońskimi słowami kluczowymi: włamywacz wgrał skrypt, który generuje tysiące japońskich podstron z linkami do sklepów z podróbkami. Potwierdź go wyszukiwaniem site:twojadomena.pl i narzędziem Sprawdzanie adresu URL w Search Console, usuń obcych właścicieli z Search Console, wyczyść pliki i .htaccess, zadbaj, by spamowe adresy zwracały 404 lub 410, i poproś Google o sprawdzenie. Indeks oczyszcza się stopniowo, zwykle przez kilka tygodni, a przy tysiącach adresów nawet kilka miesięcy.
Wpisujesz w Google nazwę swojej firmy, a pod adresem Twojej strony widzisz tytuły w języku japońskim. Na samej stronie nic się nie zmieniło. To jeden z najczęstszych rodzajów spamu po włamaniu. Google opisuje go w dokumentacji na web.dev jako „Japanese keyword hack”, czyli atak japońskimi słowami kluczowymi.
Atakujący nie chce zniszczyć Twojej strony. Chce wykorzystać jej wiarygodność w Google, żeby wypromować swoje sklepy. Dlatego zrobi wszystko, żebyś nie zauważył infekcji jak najdłużej.
Na czym polega atak japońskimi słowami kluczowymi
Według Google atak tworzy na Twojej domenie automatycznie generowane strony z japońskim tekstem. Mają adresy w losowo nazwanych katalogach, np. /ltjmnjp/341.html, i zawierają linki partnerskie do sklepów z podróbkami markowych produktów. Takich podstron bywają tysiące.
Typowe elementy infekcji:
- Generator stron, czyli skrypt PHP, który na żądanie tworzy japońską treść dla dowolnego adresu pasującego do wzorca.
- Reguły w
.htaccess, które kierują spamowe adresy do generatora. - Mapy witryny ze spamem, żeby Google szybciej znalazł nowe podstrony.
- Obcy właściciel w Search Console. Atakujący weryfikuje Twoją stronę na swoim koncie Google, żeby przesyłać mapy witryny i śledzić efekty.
- Cloaking, czyli pokazywanie innej treści robotowi Google, a innej ludziom.
Jak potwierdzić atak
-
Wyszukiwanie site:
Wpisz w Google
site:twojadomena.pl. Przejrzyj kilka stron wyników. Szukasz adresów w katalogach, których nie tworzyłeś, i tytułów po japońsku. Możesz zawęzić wyniki:site:twojadomena.pl 激安(japońskie „bardzo tanio”, częste w tym spamie). Jeśli Google niczego nie pokazuje, Google radzi sprawdzić to samo w innej wyszukiwarce. -
Raport „Problemy dotyczące bezpieczeństwa”
W Search Console sprawdź, czy Google nie oznaczył już strony. Problem może mieć nazwę „Atak hakerów: wstrzyknięta zawartość” lub podobną i zawierać przykładowe adresy. Brak wpisu nie oznacza, że strona jest czysta.
-
Użytkownicy i uprawnienia
W Search Console otwórz Ustawienia, a potem „Użytkownicy i uprawnienia”. Każdy właściciel, którego nie znasz, to mocny sygnał włamania. Przy jego nazwie w menu znajdziesz „Szczegóły weryfikacji własności”: pokażą, jaką metodą się zweryfikował, a więc czego szukać na serwerze.
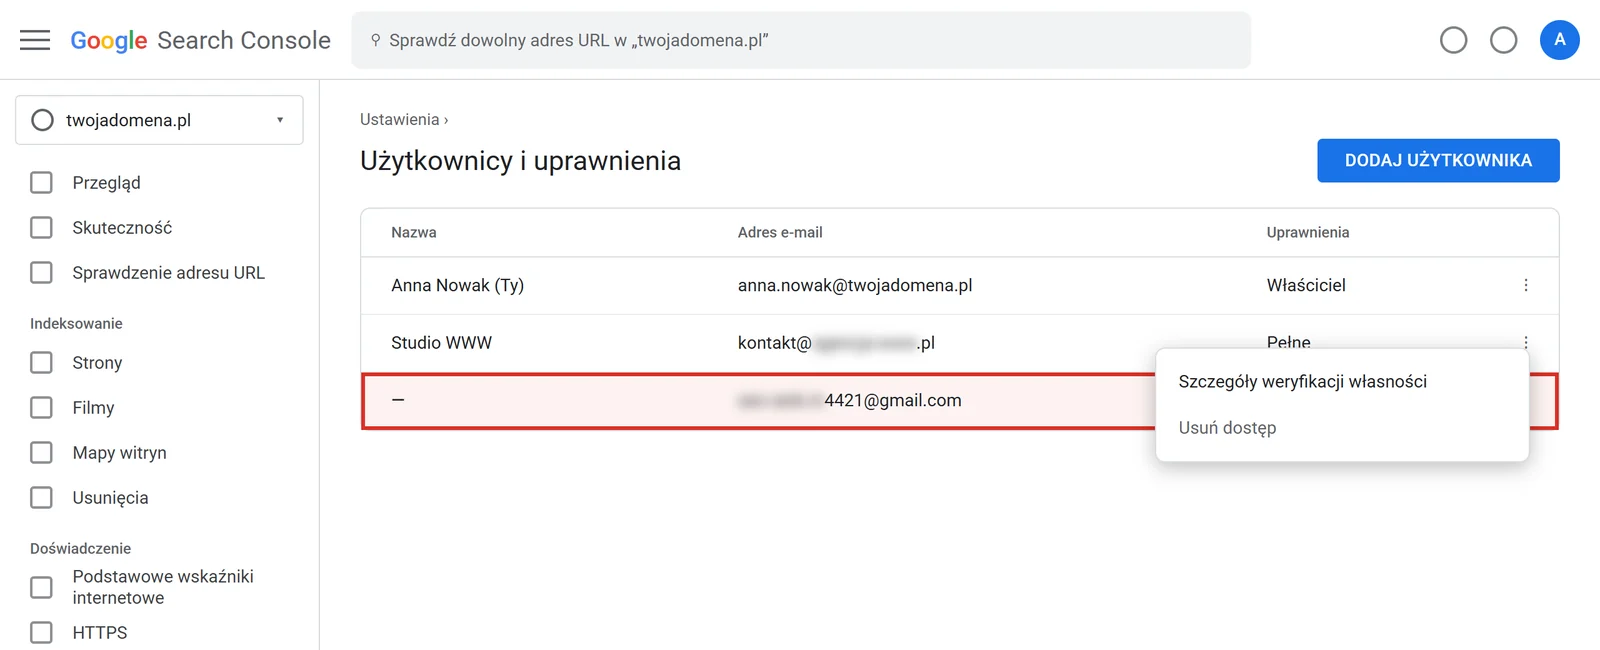
Widok poglądowy„Użytkownicy i uprawnienia” w Search Console: obcy adres z uprawnieniem właściciela to sygnał włamania. Menu przy nim prowadzi do „Szczegółów weryfikacji własności”. Adresy zanonimizowane. Widok odtworzony na przykładowych danych. -
Sprawdzanie adresu URL, czyli zobacz to, co widzi Google
Skopiuj jeden ze spamowych adresów z wyników. Otwórz go w przeglądarce. Najpewniej zobaczysz stronę błędu 404, swoją stronę główną albo przekierowanie. To cloaking. W Search Console wklej ten adres w pole Sprawdzanie adresu URL, kliknij „Sprawdź URL wersji opublikowanej”, a potem „Wyświetl przetestowaną stronę”. Zobaczysz kod HTML i zrzut ekranu, które serwer pokazał robotowi Google, najpewniej japońską treść.
Jak działa cloaking
Cloaking możesz też sprawdzić z terminala, podszywając się pod robota Google. To nie jest pełny test, bo część złośliwego kodu sprawdza również adres IP, ale często wystarcza:
curl -s -A "Mozilla/5.0 (compatible; Googlebot/2.1; +http://www.google.com/bot.html)" \
  https://twojadomena.pl/ltjmnjp/341.html | head -40
Usunięcie infekcji
Zanim cokolwiek zmienisz, zrób pełną kopię plików i bazy danych w obecnym stanie. Potem działaj w tej kolejności:
-
Usuń obcych właścicieli z Search Console
Właściciela zweryfikowanego nie usuniesz jednym kliknięciem. Najpierw usuń ze strony jego token weryfikacyjny, a dopiero potem odbierz mu dostęp w „Użytkownicy i uprawnienia”. Token to zwykle plik HTML w katalogu głównym o nazwie typu
google1234abcd.htmlalbo reguła w.htaccess, która odpowiada na takie adresy. Google podaje, żeby szukać reguły w rodzaju^google(.*)\.html$.ls -la google*.html grep -rn "google" --include=.htaccess .Sprawdź działanie: otwórz nieistniejący adres w rodzaju
twojadomena.pl/google1234.html. Jeśli dostajesz 404, reguła zniknęła. Jeśli widzisz treść weryfikacyjną, reguła wciąż działa. Na koniec przejrzyj w Search Console listę nieużywanych tokenów własności. Google ostrzega, że bez tego usunięty właściciel może ponownie zweryfikować stronę. -
Wymień wszystkie pliki .htaccess
Znajdź każdy plik
.htaccessna koncie i zastąp go czystą wersją. W WordPressie to standardowy blok# BEGIN WordPress…# END WordPressi reguły, które świadomie dodałeś. Jeśli w danym katalogu nigdy nie tworzyłeś.htaccess, zachowaj kopię poza serwerem i usuń plik.find . -name ".htaccess" -printf "%TY-%Tm-%Td %s %p\n" | sort -
Usuń spamowe mapy witryny
W Search Console w raporcie map witryny sprawdź, czy ktoś nie przesłał map, których nie znasz. Na serwerze poszukaj plików
sitemap*.xmlpoza tymi, które tworzy WordPress lub Twoja wtyczka SEO. Mapy zawierające tylko spam usuń. Z prawidłowych map usuń spamowe adresy. -
Znajdź generator i inne złośliwe pliki PHP
Google wskazuje trzy grupy podejrzanych plików: pliki spoza standardowej instalacji, pliki zmienione mniej więcej w czasie, gdy pojawił się spam, oraz pliki nietypowo duże. Atakujący najczęściej modyfikują
index.php,wp-load.php,404.phpiview.php. Szukaj zaciemnionego kodu przy funkcjachbase64_decode,str_rot13,eval,strrevigzinflate.# pliki PHP zmienione w ostatnich 30 dniach find . -type f -name "*.php" -mtime -30 -printf "%TY-%Tm-%Td %s %p\n" | sort # największe pliki PHP find . -type f -name "*.php" -size +100k -printf "%s %p\n" | sort -rn | head -20 # rdzeń WordPressa w porównaniu z oryginałem wp core verify-checksums -
Zainstaluj ponownie rdzeń, wtyczki i motywy
Google zaleca ponowną instalację plików CMS, wtyczek i motywów. W WordPressie:
wp core download --force --skip-content, a wtyczki i motywy usuń i wgraj świeże z oficjalnych źródeł. Pełną procedurę opisuję w poradniku Wirus na stronie WordPress. -
Załataj lukę i zmień hasła
Zaktualizuj wszystko, usuń porzucone dodatki, zmień hasła do hostingu, FTP, bazy i kont administratorów, włącz logowanie dwuskładnikowe. Google przypomina też o przeskanowaniu własnego komputera antywirusem. Według przytaczanych przez Google badań około 20% zhakowanych stron zostaje zaatakowanych ponownie w ciągu doby.
To kusząca „szybka naprawa”, ale Google traktuje masowe przekierowania na stronę główną podobnie jak miękkie błędy 404, a spamowe adresy dłużej wiszą w indeksie. Spamowe adresy powinny zwracać 404 lub 410.
Sprzątanie indeksu Google
Wyczyszczenie serwera nie usuwa od razu spamu z wyników wyszukiwania. Google musi odwiedzić każdy spamowy adres i zobaczyć, że go już nie ma. Możesz mu w tym pomóc.
Kody 404 i 410
Upewnij się, że spamowe adresy zwracają 404 lub 410, a nie 200 i nie przekierowanie. Sprawdź kilka z nich jako Googlebot:
curl -s -o /dev/null -w "%{http_code}\n" \
  -A "Mozilla/5.0 (compatible; Googlebot/2.1; +http://www.google.com/bot.html)" \
  https://twojadomena.pl/ltjmnjp/341.html
Jeśli spam miał rozpoznawalny wzorzec adresów, np. wspólną końcówkę lub katalogi o stałym schemacie, możesz zwracać dla nich 410 regułą w .htaccess umieszczoną przed blokiem WordPressa. Przykład dla katalogu ltjmnjp:
RewriteEngine On
RewriteRule ^ltjmnjp/ - [G,L]
Flaga G zwraca kod 410. Dopasuj wzorzec ostrożnie, żeby nie objął prawdziwych podstron.
Narzędzie do usuwania działa tylko tymczasowo
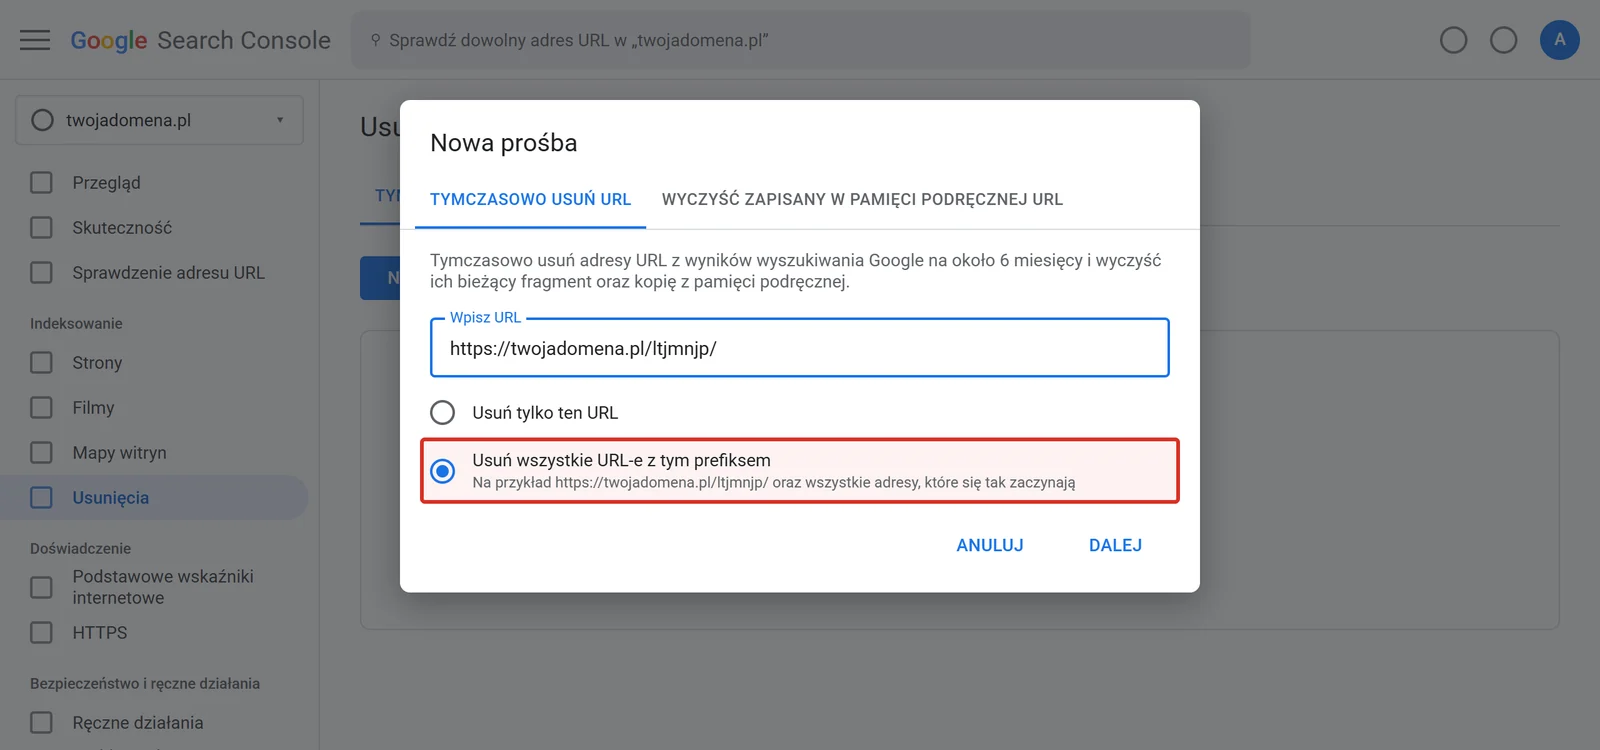
W Search Console Narzędzie do usuwania ukrywa adres w wynikach Google na około 6 miesięcy. Przy dużej liczbie adresów skorzystaj z opcji „Usuń wszystkie URL-e z tym prefiksem”, podając katalog spamu, np. https://twojadomena.pl/ltjmnjp/. To tylko ukrycie, a nie usunięcie z indeksu. Jeśli w tym czasie adresy nie zaczną zwracać 404 lub 410, wrócą do wyników.
Mapa witryny z prawidłowymi adresami
Prześlij ponownie aktualną mapę witryny, zawierającą wyłącznie Twoje prawdziwe podstrony. Dzięki temu Google szybciej odświeży ważne adresy. Nie dodawaj do mapy spamowych adresów „żeby Google szybciej zobaczył 404”. Mapa witryny powinna zawierać tylko strony, które chcesz mieć w indeksie.
Prośba o sprawdzenie i czas powrotu do normy
Jeśli w raporcie „Problemy dotyczące bezpieczeństwa” jest wpis o ataku, po wyczyszczeniu wybierz „Poproś o sprawdzenie” i opisz, co zrobiłeś z każdą kategorią spamu: usunięty generator, wymienione pliki .htaccess, usunięte mapy witryny i obcy właściciele, zamknięta luka. Według Google sprawdzenie stron zhakowanych ze spamem może trwać nawet kilka tygodni, bo często wymaga ręcznej weryfikacji. Po pozytywnej decyzji ostrzeżenia w wynikach znikają w ciągu około 72 godzin. Więcej o samym procesie piszę w artykule Strona zawiera szkodliwe programy.
Realistycznie powrót do normy wygląda tak:
| Etap | Orientacyjny czas |
|---|---|
| Czyszczenie serwera i Search Console | od kilku godzin do dnia |
| Ukrycie najważniejszych adresów Narzędziem do usuwania | zwykle krótko po zgłoszeniu |
| Rozpatrzenie prośby o sprawdzenie | nawet kilka tygodni |
| Wypadnięcie spamowych adresów z indeksu | od kilku tygodni do kilku miesięcy, zależnie od ich liczby |
Przez ten czas co kilka dni sprawdzaj site:twojadomena.pl i raport stron w Search Console. Liczba spamowych adresów powinna systematycznie spadać. Jeśli zaczyna rosnąć, infekcja wróciła.
Właściciel firmy budowlanej zauważa, że w Google pod jego domeną jest kilka tysięcy wyników z japońskimi tytułami. Na stronie wszystko wygląda normalnie, a spamowe adresy pokazują mu błąd 404. Sprawdzanie adresu URL w Search Console pokazuje japońską treść. W ustawieniach usługi jest obcy właściciel zweryfikowany plikiem HTML. Generator siedzi w zmodyfikowanym pliku motywu, a reguły w .htaccess kierują do niego adresy z losowych katalogów. Po wyczyszczeniu i ustawieniu kodu 410 dla spamowych katalogów liczba spamowych wyników zaczyna wyraźnie spadać po kilku tygodniach.
Kiedy nie robić tego samemu
Jeśli spamowych adresów jest kilkadziesiąt, znalazłeś generator i obcego właściciela, dasz radę sam. Oddaj sprawę specjaliście, gdy:
- w indeksie są tysiące spamowych adresów, a ruch na Twoje główne frazy spada,
- spam wraca po czyszczeniu albo pojawiają się nowe katalogi,
- nie potrafisz znaleźć generatora, bo cloaking ukrywa go przed Tobą,
- obcy właściciel wraca w Search Console mimo usunięcia tokenu.
Koszty opisuję w artykule Ile kosztuje usunięcie wirusa ze strony.
Japoński spam zjada Twoje wyniki w Google?
Usuwam generator i obcych właścicieli, zamykam lukę, ustawiam właściwe kody dla spamowych adresów i zgłaszam stronę do sprawdzenia. Odwirusowanie kosztuje 499 zł netto, zgłoszenia przyjmuję 24/7, a po czyszczeniu daję 30 dni gwarancji czystości.
Najczęstsze pytania
Dlaczego japońskie strony są w Google, skoro na serwerze ich nie widzę?
Spam jest zwykle generowany w locie przez skrypt PHP, a nie zapisany jako zwykłe pliki. Do tego stosuje cloaking: robotowi Google pokazuje japońską treść, a ludziom stronę błędu albo przekierowanie. Dlatego szukasz skryptu-generatora i reguł w .htaccess, a treść podejrzysz w Sprawdzaniu adresu URL w Search Console.
Jak długo japońskie wyniki będą widoczne po wyczyszczeniu strony?
To zależy od liczby zaindeksowanych adresów i tego, jak często Google odwiedza stronę. Pojedyncze adresy znikają po kilku dniach, ale przy tysiącach spamowych podstron sprzątanie indeksu trwa zwykle od kilku tygodni do kilku miesięcy. Narzędzie do usuwania w Search Console ukrywa wybrane adresy na około 6 miesięcy, co pomaga w tym czasie.
Czy japońskie podstrony powinny zwracać 404 czy 410?
Oba kody są poprawne i Google usunie takie adresy z indeksu. Kod 410 jednoznacznie mówi, że strona została usunięta celowo, więc jest wygodny, gdy spam ma rozpoznawalny wzorzec adresów. Najważniejsze, żeby adresy nie zwracały 200 ani nie przekierowywały na stronę główną.
Czy japoński spam szkodzi pozycjom mojej strony?
Tak. Tysiące spamowych podstron rozmywają ocenę witryny, a Google może pokazać przy wynikach informację o możliwym ataku hakerów. Strona może też stracić ruch na swoje główne frazy. Po wyczyszczeniu i sprzątnięciu indeksu pozycje zwykle wracają, choć nie od razu.
Skąd w Search Console wziął się obcy właściciel?
Atakujący, mając dostęp do plików, wgrał plik weryfikacyjny Google albo dopisał regułę w .htaccess i zweryfikował Twoją stronę na swoim koncie. Dzięki temu może np. przesyłać własne mapy witryny ze spamem. Usuniesz go, usuwając jego token weryfikacyjny ze strony, a potem odbierając dostęp w ustawieniach Search Console.